开发语言Java
资源大小14.49MB
运行环境Web / Linux / Windows / macOS
资源状态可查看
从日志产生到集中检索的管道定位
这套源码对应的是Logstash日志管理系统,核心用途是把应用、服务器和设备产生的日志与事件数据统一收集起来,再经过规范化处理送往存储或分析端。
作为Elastic Stack的成员之一,Logstash常与Elasticsearch和Kibana配合使用:前者负责索引存储,后者提供搜索、统计图表和仪表盘。
多源采集与插件化处理能力
在数据入口侧,系统支持从文件、标准输入、Syslog、消息队列、数据库、HTTP端点以及云服务接口等多种来源采集日志,既能实时读取,也能按批处理。
插件化架构是这套工具扩展性的基础,官方与社区插件覆盖了大量数据源、处理逻辑和输出目标。对于标准插件难以覆盖的场景,还可以用Ruby编写自定义过滤器;
输出去向与运行可靠性设计
处理后的数据最典型的去向是Elasticsearch集群,同时也支持写入文件、数据库、消息队列、邮件系统或其他第三方监控平台,方便对接不同的下游需求。
在运维层面,Logstash自身运行状态可以被监控,结合X-Pack或开源监控方案可观察CPU、内存、队列深度和事件处理速率等指标;其运行日志也能纳入ELK栈统一管理。
启动前的环境与配置核对
部署前需要确认环境中已安装Java 8或11及以上版本的JRE/JDK,这是Logstash运行的基础条件。解压后进入目录,编写logstash.
如果面向较大的日均日志量,可以通过调整批处理大小和工作线程数来适配处理压力。
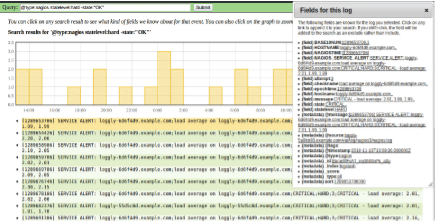
界面预览